La inteligencia artificial impulsa la productividad, pero también amplía la superficie de ataque. El desafío para las empresas es adoptarla con control, visibilidad y protección de los datos.
La Inteligencia Artificial no ha inventado una nueva delincuencia digital, pero sí ha dado una capacidad inédita a quienes la practican. El phishing, el malware, el ransomware, la ingeniería social o la explotación de vulnerabilidades siguen encabezando la lista de amenazas. Lo que ha cambiado es su escala. Las tareas se automatizan, los mensajes se personalizan y las identidades pueden imitarse mediante voces e imágenes falsas. Como resultado: una ofensiva más rápida, barata y accesible incluso para atacantes con conocimientos técnicos limitados.
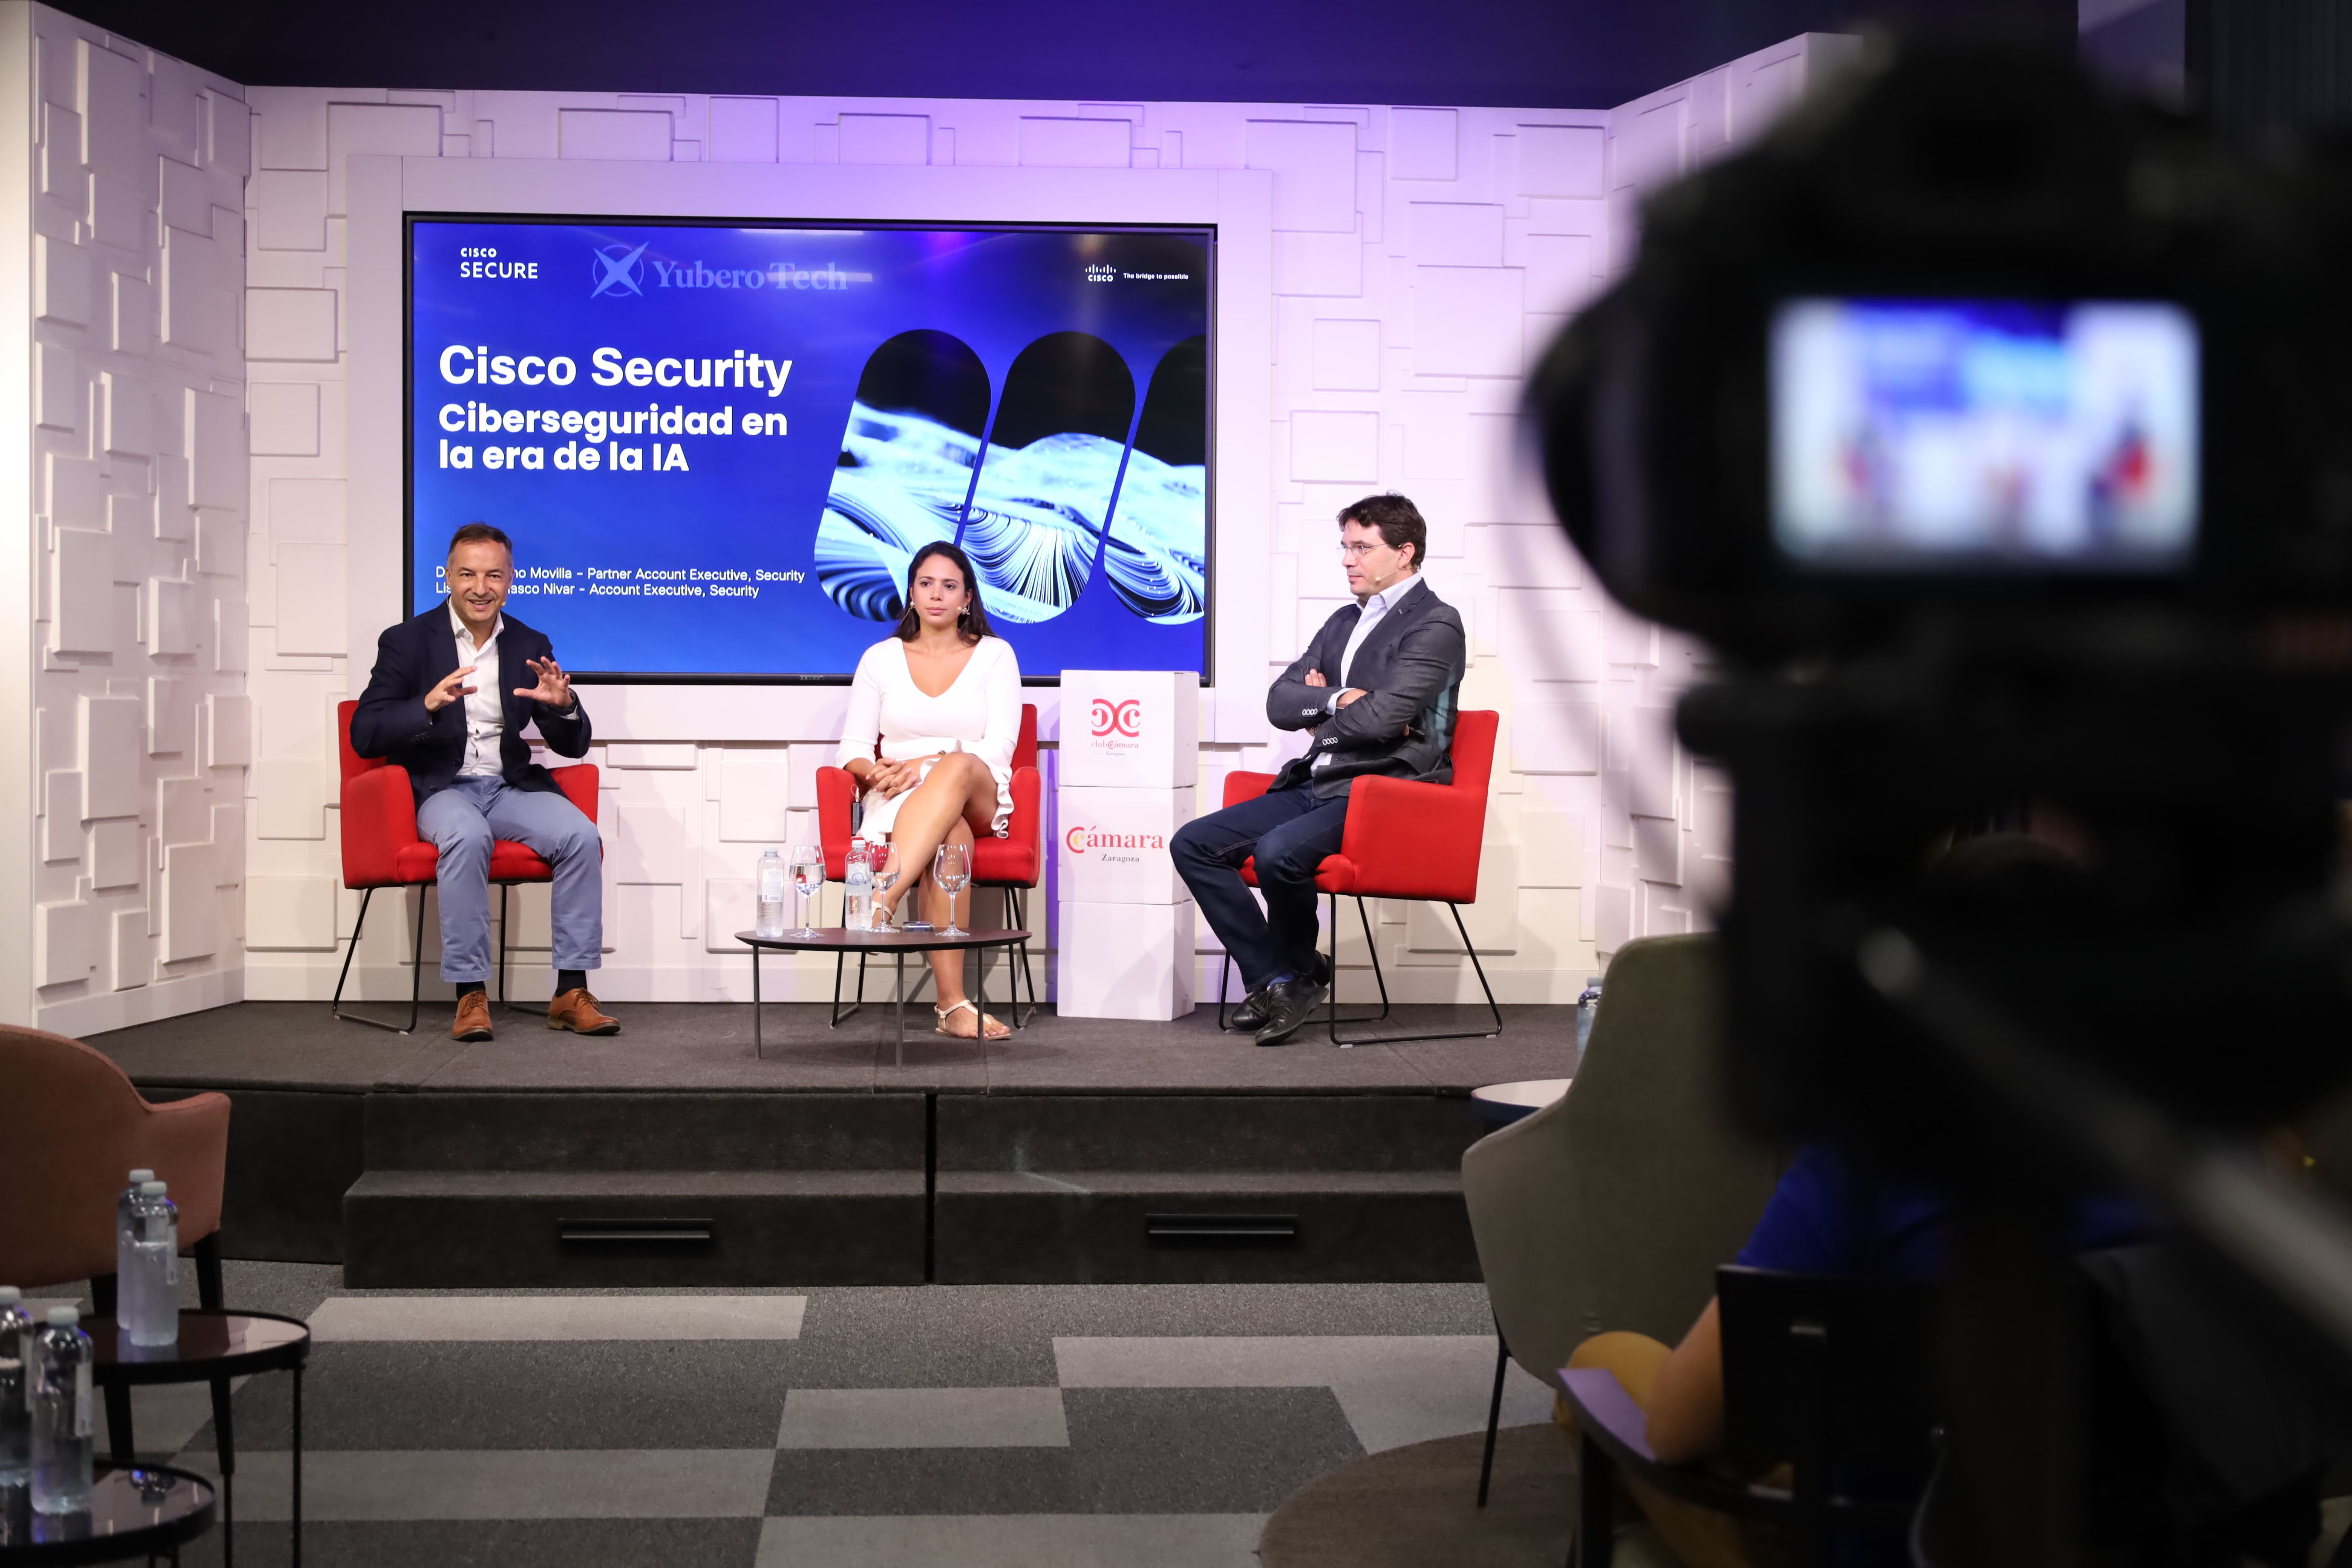
Abordamos esta problemática y la importancia de la ciberseguridad en la era de la IA en este Conversaciones del Club Cámara Zaragoza organizado por Yubero Tech.
Inteligencia Artificial, automatización y riesgos
La adopción empresarial de la Inteligencia Artificial multiplica la productividad, pero también amplía la superficie de ataque y obliga a replantear el control de datos, identidades y agentes autónomos. “La IA ha ayudado los cibercriminales a ser mucho más rápidos, más efectivos y a hacer los ataques de manera más barata”, explica Diego Vizcaíno, especialista en ciberseguridad de Cisco. A su juicio, la defensa se enfrenta ya a operaciones que han “superado una escala humana” y avanzan a ritmo de máquina. Los ataques tradicionales no desaparecen: se multiplican y se perfeccionan.
La misma tecnología que eleva el riesgo se ha convertido, sin embargo, en una herramienta de productividad difícil de ignorar. Las empresas la utilizan para responder correos, redactar propuestas, analizar información o automatizar procesos. Daniel Sánchez Yubero, CEO y fundador de Yubero Tech, advierte de que muchas organizaciones están repitiendo un patrón conocido: primero incorporan la tecnología y después analizan cómo protegerla.
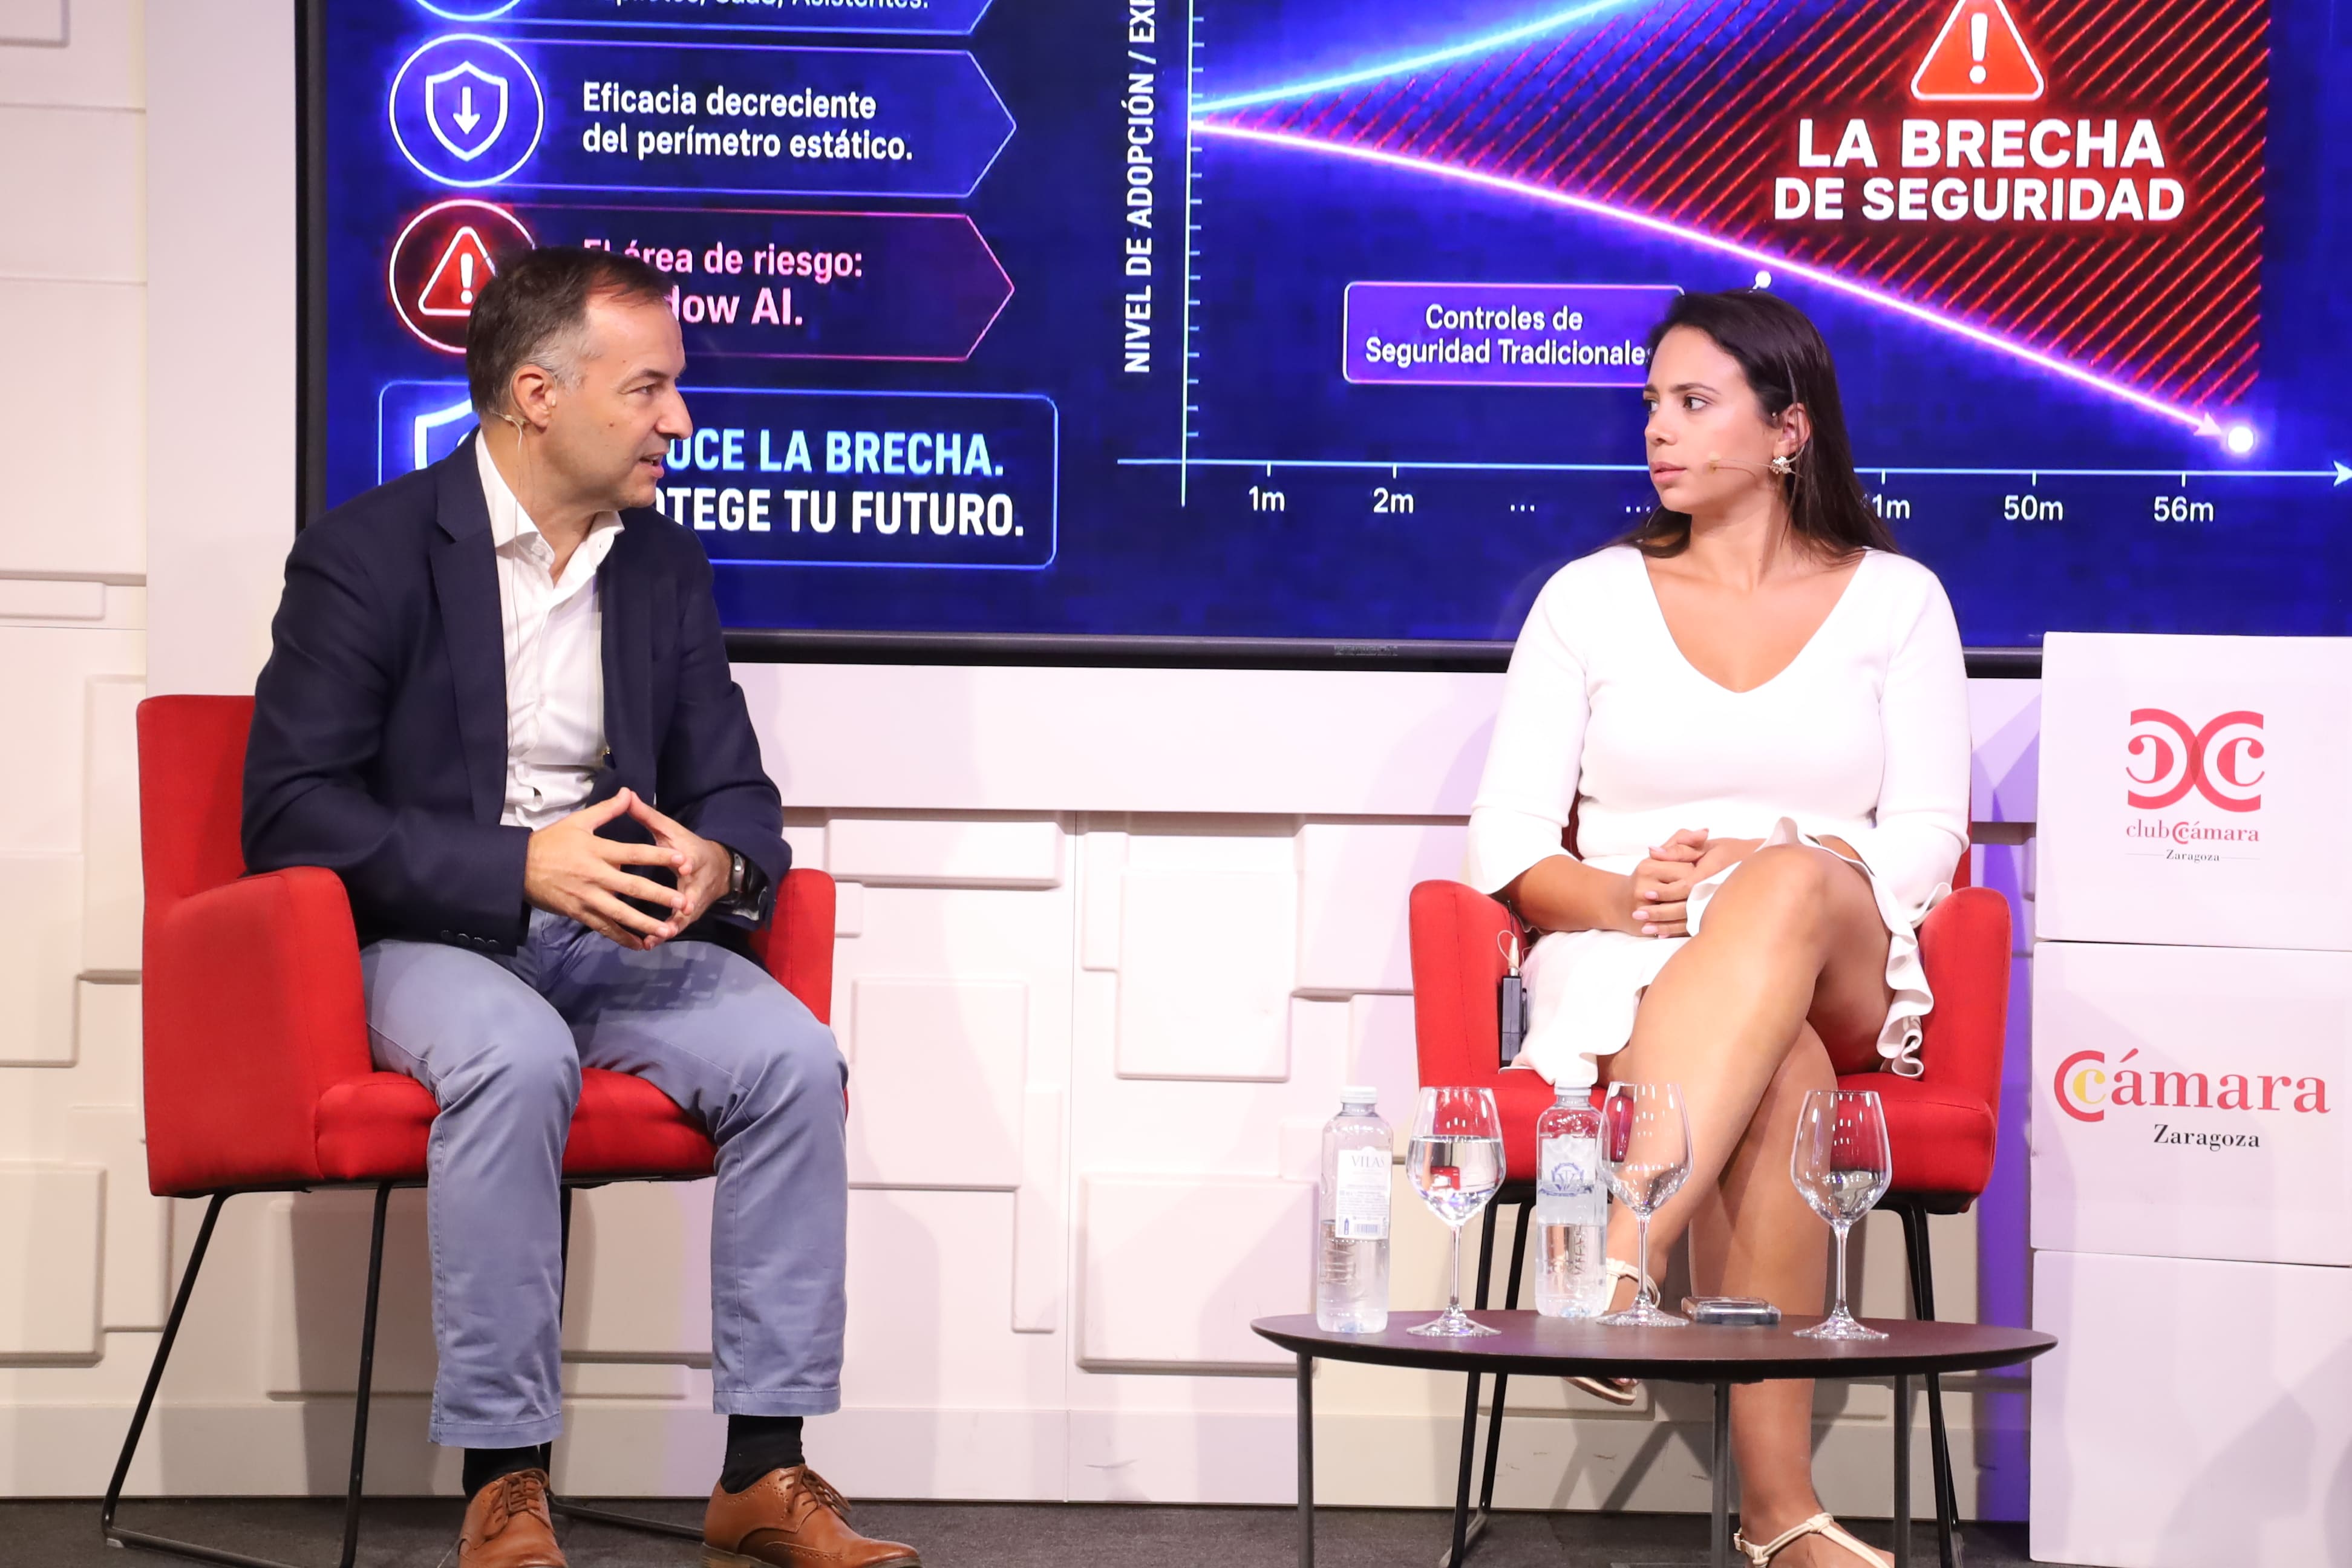
Esta adopción acelerada ha favorecido la aparición de la llamada Shadow AI: modelos, aplicaciones y agentes utilizados sin conocimiento ni supervisión de la empresa. El fenómeno recuerda al Shadow IT, cuando los empleados recurrían a servicios tecnológicos ajenos a los autorizados. La diferencia es que ahora una consulta aparentemente rutinaria puede incluir código fuente, datos personales, contratos, historiales médicos o información comercial estratégica.
No obstante, el reto no consiste en prohibir, sino en gobernar. Los especialistas defienden la aplicación de “guardarraíles”: políticas capaces de decidir qué herramienta puede usar cada persona, qué datos puede compartir y qué respuestas o acciones deben bloquearse. Unos controles que deben considerar tanto el perfil del usuario como la aplicación y el tipo de información manejada. Y es que la protección ha de abarcar todas las capas: infraestructura, modelos, datos, software y agentes.
Aterrizar la ciberseguridad en las empresas: de la estructura a las personas
Las políticas excesivamente restrictivas pueden empujar al empleado hacia dispositivos y cuentas personales. “En el momento que le prohíbes algo al usuario, busca otra manera de hacerlo”, afirma Vizcaino. Por eso, además de controles técnicos, las empresas necesitan alternativas autorizadas que resulten sencillas y útiles, junto con formación para que cada profesional distinga entre una consulta genérica y otra que compromete información sensible.
La identidad se perfila, además, como el nuevo perímetro de seguridad. El trabajo remoto, los servicios en la nube y las infraestructuras híbridas han desdibujado la antigua frontera corporativa. Ya no basta con proteger una entrada y una salida de internet: hay que verificar quién accede, desde qué dispositivo y con qué comportamiento. La estrategia de confianza cero exige revisar de manera continua las credenciales y detectar anomalías, también cuando quien actúa es un agente y no una persona.
Al mismo tiempo, la defensa necesita incorporar la automatización que ya utilizan los atacantes. Los centros de operaciones de seguridad reciben tal volumen de alertas que un equipo humano no puede analizarlas todas con la rapidez necesaria. Y desde Yubero Tech mantienen que determinadas respuestas deben ejecutarse en tiempo real, aunque después sean supervisadas: “Es mejor cierto bloqueo o cierta monitorización o retardo que, a lo mejor, una brecha porque no se han tomado acciones en horas”.
Para las pequeñas y medianas empresas, el punto de partida no tiene por qué ser una arquitectura sofisticada. La clave, de hecho, ha de ser priorizar tres frentes: proteger el correo electrónico, mantener visibilidad sobre los trabajadores que operan fuera del perímetro y asegurar los dispositivos finales. A partir de esa base, cada organización puede construir un itinerario adaptado a sus riesgos, recursos y obligaciones.
La inteligencia artificial impulsa la productividad, pero también amplía la superficie de ataque. El desafío para las empresas es adoptarla con control, visibilidad y protección de los datos.
El presidente de la Cámara de Comercio de Zaragoza protagoniza una edición muy especial del Vermú Club para celebrar el 140 aniversario de la institución a través de sus recuerdos fotográficos y sus vivencias personales
Benedí analiza la evolución del autoconsumo industrial, el avance del almacenamiento y el papel estratégico de Aragón en el nuevo escenario energético
Gestionar el consentimiento de las cookies:
Utilizamos cookies propias y de terceros para realizar análisis de uso y de medición de nuestra web para mejorar nuestros servicios. Más información aquí. Puedes aceptar todas las cookies, rechazarlas o configurar su uso clicando “Configurar".